Credential Pooling: Wenn zwei Personen als eine antworten – ein ernstes Problem für jede EUDI Wallet
Forscher der Universität Sapienza in Rom haben eine Schwachstelle gezeigt, die EU Digital Identity Wallets nach dem heutigen Stand des Architecture and Reference Framework (ARF) betrifft: Zwei Personen können ihre echten Karten bündeln und gegenüber einem Dienst als eine Person auftreten. Nichts wird gefälscht, nichts gestohlen, nichts gehackt – und der Dienst merkt es nicht. Sie nennen es Credential Pooling und schlagen eine Gegenmaßnahme namens CRESTA vor. Die Anerkennung gebührt ihnen: Fooling Relying Parties of the EUDI Wallet Architecture: Credential Pooling Attacks and CRESTA (A. Rufini, I. Visconti, arXiv 2610.41655).
Was die Forscher gefunden haben
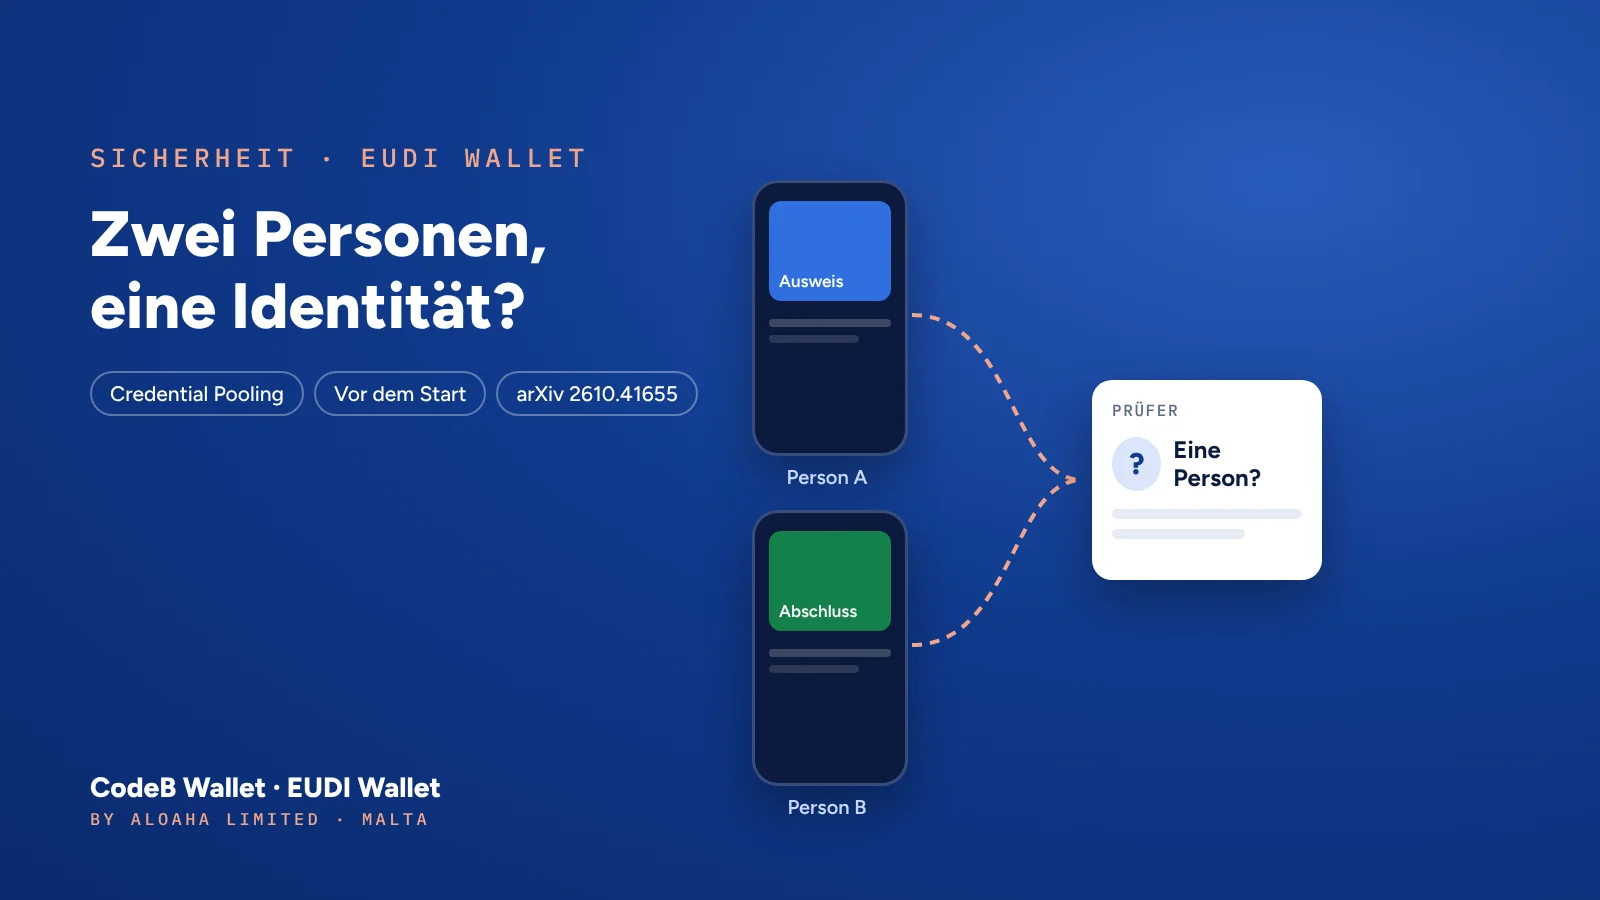
- 1Eine AnfrageEin Dienst fragt zwei Karten auf einmal an
- 2Zwei TelefoneEin Vermittler gibt die Anfrage an zwei Personen weiter
- 3Zwei echte KartenJedes Telefon antwortet mit seiner eigenen Karte
- 4Eine „Person“Der Dienst sieht eine Person, die es nicht gibt
Stellen Sie sich den Dienst eines Arbeitgebers vor, der in einer Anfrage einen Personalausweis und einen Hochschulabschluss verlangt. Ben hat keinen Abschluss, Anna schon. Bens Telefon antwortet mit seinem eigenen Ausweis, Annas Telefon mit ihrem Abschluss, und ein kleines Vermittlungsprogramm gibt beide Antworten als eine weiter. Der Arbeitgeber sieht eine Person mit Bens Namen und Annas Abschluss.
Jede Karte ist echt, jede Signatur gültig. Jeder Schlüssel liegt in der sicheren Hardware eines echten Telefons. Die Forscher haben es mit zwei echten Telefonen gezeigt; die zusätzliche Verzögerung lag bei etwa einer Hundertstelsekunde – zu wenig, um aufzufallen.
Warum es funktioniert: eine Nebenwirkung des Datenschutzes
EUDI Wallets geben jeder Karte eigene Schlüssel, oft sogar eine neue Kopie für jede Verwendung. Das ist gut für den Datenschutz: Dienste können Sie nicht von einer Karte oder einer Verwendung zur nächsten verfolgen.
Die Nebenwirkung: Nichts in einer Vorlage mehrerer Karten beweist, dass sie vom selben Telefon stammen oder derselben Person gehören. Prüfungen, ob ein Telefon echt ist, helfen nicht – beide Telefone sind echt. Das ARF verlangt, dass Karten kryptografisch miteinander verbunden werden, sagt aber noch nicht, wie.
Wen es betrifft
Jeden Dienst, der Karten kombiniert, um über eine Person zu entscheiden:
- Einstellung und Zulassung – Ausweis plus Abschluss, Berufszulassung oder Zertifikat.
- Kundenidentifizierung (KYC) – Ausweis plus Adress- oder Einkommensnachweis.
- Zahlungen – Ausweis plus Zahlungskarte oder Konto.
- Zugang und Leistungen – Ausweis plus Mitgliedschaft, Anspruch oder Alter.
Dienste, die nur eine Karte anfragen, sind nicht betroffen. Der Betrug braucht zwei Personen, die bewusst zusammenarbeiten – ist dann aber sehr schwer zu erkennen, weil jedes Dokument echt ist. Genau das macht ihn ernst: Er untergräbt das eine Versprechen, das die EUDI Wallet Diensten gibt – dass die Karten vor ihnen der Person vor ihnen gehören.
Start im Dezember? Erst beheben
Die Mitgliedstaaten müssen ihre Wallets bis Ende 2026 anbieten, und viele Dienste bereiten sich darauf vor, sie zu akzeptieren. Unser Rat an jeden Wallet-Anbieter und jeden Dienst, der im Dezember startet: Behandeln Sie Credential Pooling als Muss vor dem Start, nicht als spätere Verbesserung. Sind Wallets und Karten erst einmal bei den Menschen, ist die Lücke viel schwerer zu schließen.
Die Gegenmaßnahme der Forscher, CRESTA, zeigt, dass es mit den Standardformaten und -protokollen des ARF und ohne Abstriche beim Datenschutz geht. Lesen Sie die Arbeit, entscheiden Sie, wie Sie die Lücke schließen, und testen Sie es auf echten Telefonen – sichere Hardware ist von Telefon zu Telefon verschieden.
Was Dienste jetzt tun können
- Fragen Sie alle benötigten Karten in einer Anfrage an – kombinieren Sie nie Antworten aus getrennten Sitzungen.
- Vergleichen Sie Name und Geburtsdatum über die erhaltenen Karten und lehnen Sie ab, wenn sie nicht übereinstimmen.
- Fragen Sie Ihren Wallet-Anbieter, wie er die Karten einer Person verbindet – und ob das gegen Pooling getestet ist.
- Verfolgen Sie das ARF zur kryptografischen Verbindung von Karten und passen Sie an, wenn sich die Regeln ändern.
Privatsphäre zuerst: Pooling verhindern, ohne Privatsphäre aufzugeben
Wie eine Wallet die Lücke schließt, ist so wichtig wie dass sie sie schließt. Die naheliegenden Wege kosten Privatsphäre:
- Merkmalsabgleich – Name und Geburtsdatum werden über alle Karten verglichen. Dann muss jede Karte diese Daten in jeder kombinierten Abfrage offenlegen, auch wo der Dienst sie nicht braucht. Karten ohne Identitätsdaten bleiben ungeschützt, und Namensvarianten führen zu Fehlern.
- Gemeinsame Schlüssel oder Kennungen – bekommen alle Karten denselben Schlüssel oder eine feste Geräte-Kennung, gehören sie erkennbar zusammen. Aber jede Präsentation wird verknüpfbar: Dienste könnten Nutzer dienstübergreifend wiedererkennen.
- Alles in die Cloud – liegen alle Schlüssel zentral, lässt sich die Zusammengehörigkeit leicht bestätigen. Der Betreiber sieht dann aber auch, wann und wo Karten genutzt werden.
Bei der CodeB Wallet gilt: Privatsphäre zuerst. Ihr Schutz ist so ausgelegt, dass er ohne zusätzliche Offenlegung von Name oder Geburtsdatum auskommt, auch Karten ohne Identitätsdaten erfasst – Altersnachweis, Mitgliedskarte, Ticket –, Präsentationen unverknüpfbar hält, keine Nutzungsdaten an einen zentralen Dienst meldet, den Ausweis und alle weiteren Karten gemeinsam abdeckt und keine Einrichtung erfordert. Er ist kryptografisch, nicht organisatorisch – und beginnt in der Sicherheitshardware des Telefons.
Was wir bei CodeB tun
Wir behandeln Credential Pooling als Voraussetzung für den Start der CodeB Wallet. Der eigene Prüfdienst von CodeB akzeptiert keine Karten verschiedener Personen als eine Person, und die CodeB Wallet hat einen eigenen Schutz gegen Pooling. Wie er funktioniert, behalten wir für uns – Sicherheitsdetails sind das Letzte, was man jemandem in die Hand gibt, der sie umgehen will. Was wir sagen können: Er nutzt nur die Standardformate und -protokolle des ARF und wahrt Ihren Datenschutz.
Die CodeB Wallet ist nach dem EUDI Wallet Architecture and Reference Framework gebaut – die Zertifizierung liegt noch vor uns.
Fragen zu Credential Pooling
Was ist Credential Pooling?
Zwei Personen kombinieren ihre echten Wallet-Karten so, dass ein Dienst eine Person sieht – zum Beispiel den Ausweis der einen mit dem Abschluss der anderen. Keine Karte ist gefälscht; die Karten werden nur zusammen vorgelegt.
Ist meine Wallet gehackt, wenn das passiert?
Nein. Pooling braucht die Mitwirkung der Personen, denen die Karten gehören. Es ist ein Weg, einen Dienst zu betrügen, nicht, jemandes Identität zu stehlen.
Wer hat es gefunden?
A. Rufini und I. Visconti von der Universität Sapienza in Rom, in der Arbeit „Fooling Relying Parties of the EUDI Wallet Architecture: Credential Pooling Attacks and CRESTA“ (arXiv 2610.41655).
Wie lässt sich Credential Pooling verhindern, ohne Privatsphäre aufzugeben?
Nicht, indem jede Karte Name und Geburtsdatum offenlegt, und nicht durch einen gemeinsamen Schlüssel oder eine Geräte-Kennung für alle Karten – beides kostet Privatsphäre. Ein guter Schutz bindet die Karten einer Person kryptografisch, hält Präsentationen unverknüpfbar und meldet keine Nutzungsdaten. Der Schutz der CodeB Wallet ist so ausgelegt; die Details veröffentlichen wir nicht.
Ist die CodeB Wallet geschützt?
Die CodeB Wallet hat einen eigenen Schutz gegen Pooling, und der Prüfdienst von CodeB akzeptiert keine Karten verschiedener Personen als eine Person. Details veröffentlichen wir nicht.